Domain datalakesoftware.de kaufen?
Wir ziehen mit dem Projekt
datalakesoftware.de um.
Sind Sie am Kauf der Domain
datalakesoftware.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain datalakesoftware.de kaufen?
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Was ist die Funktion eines Chassis Intrusion Headers?
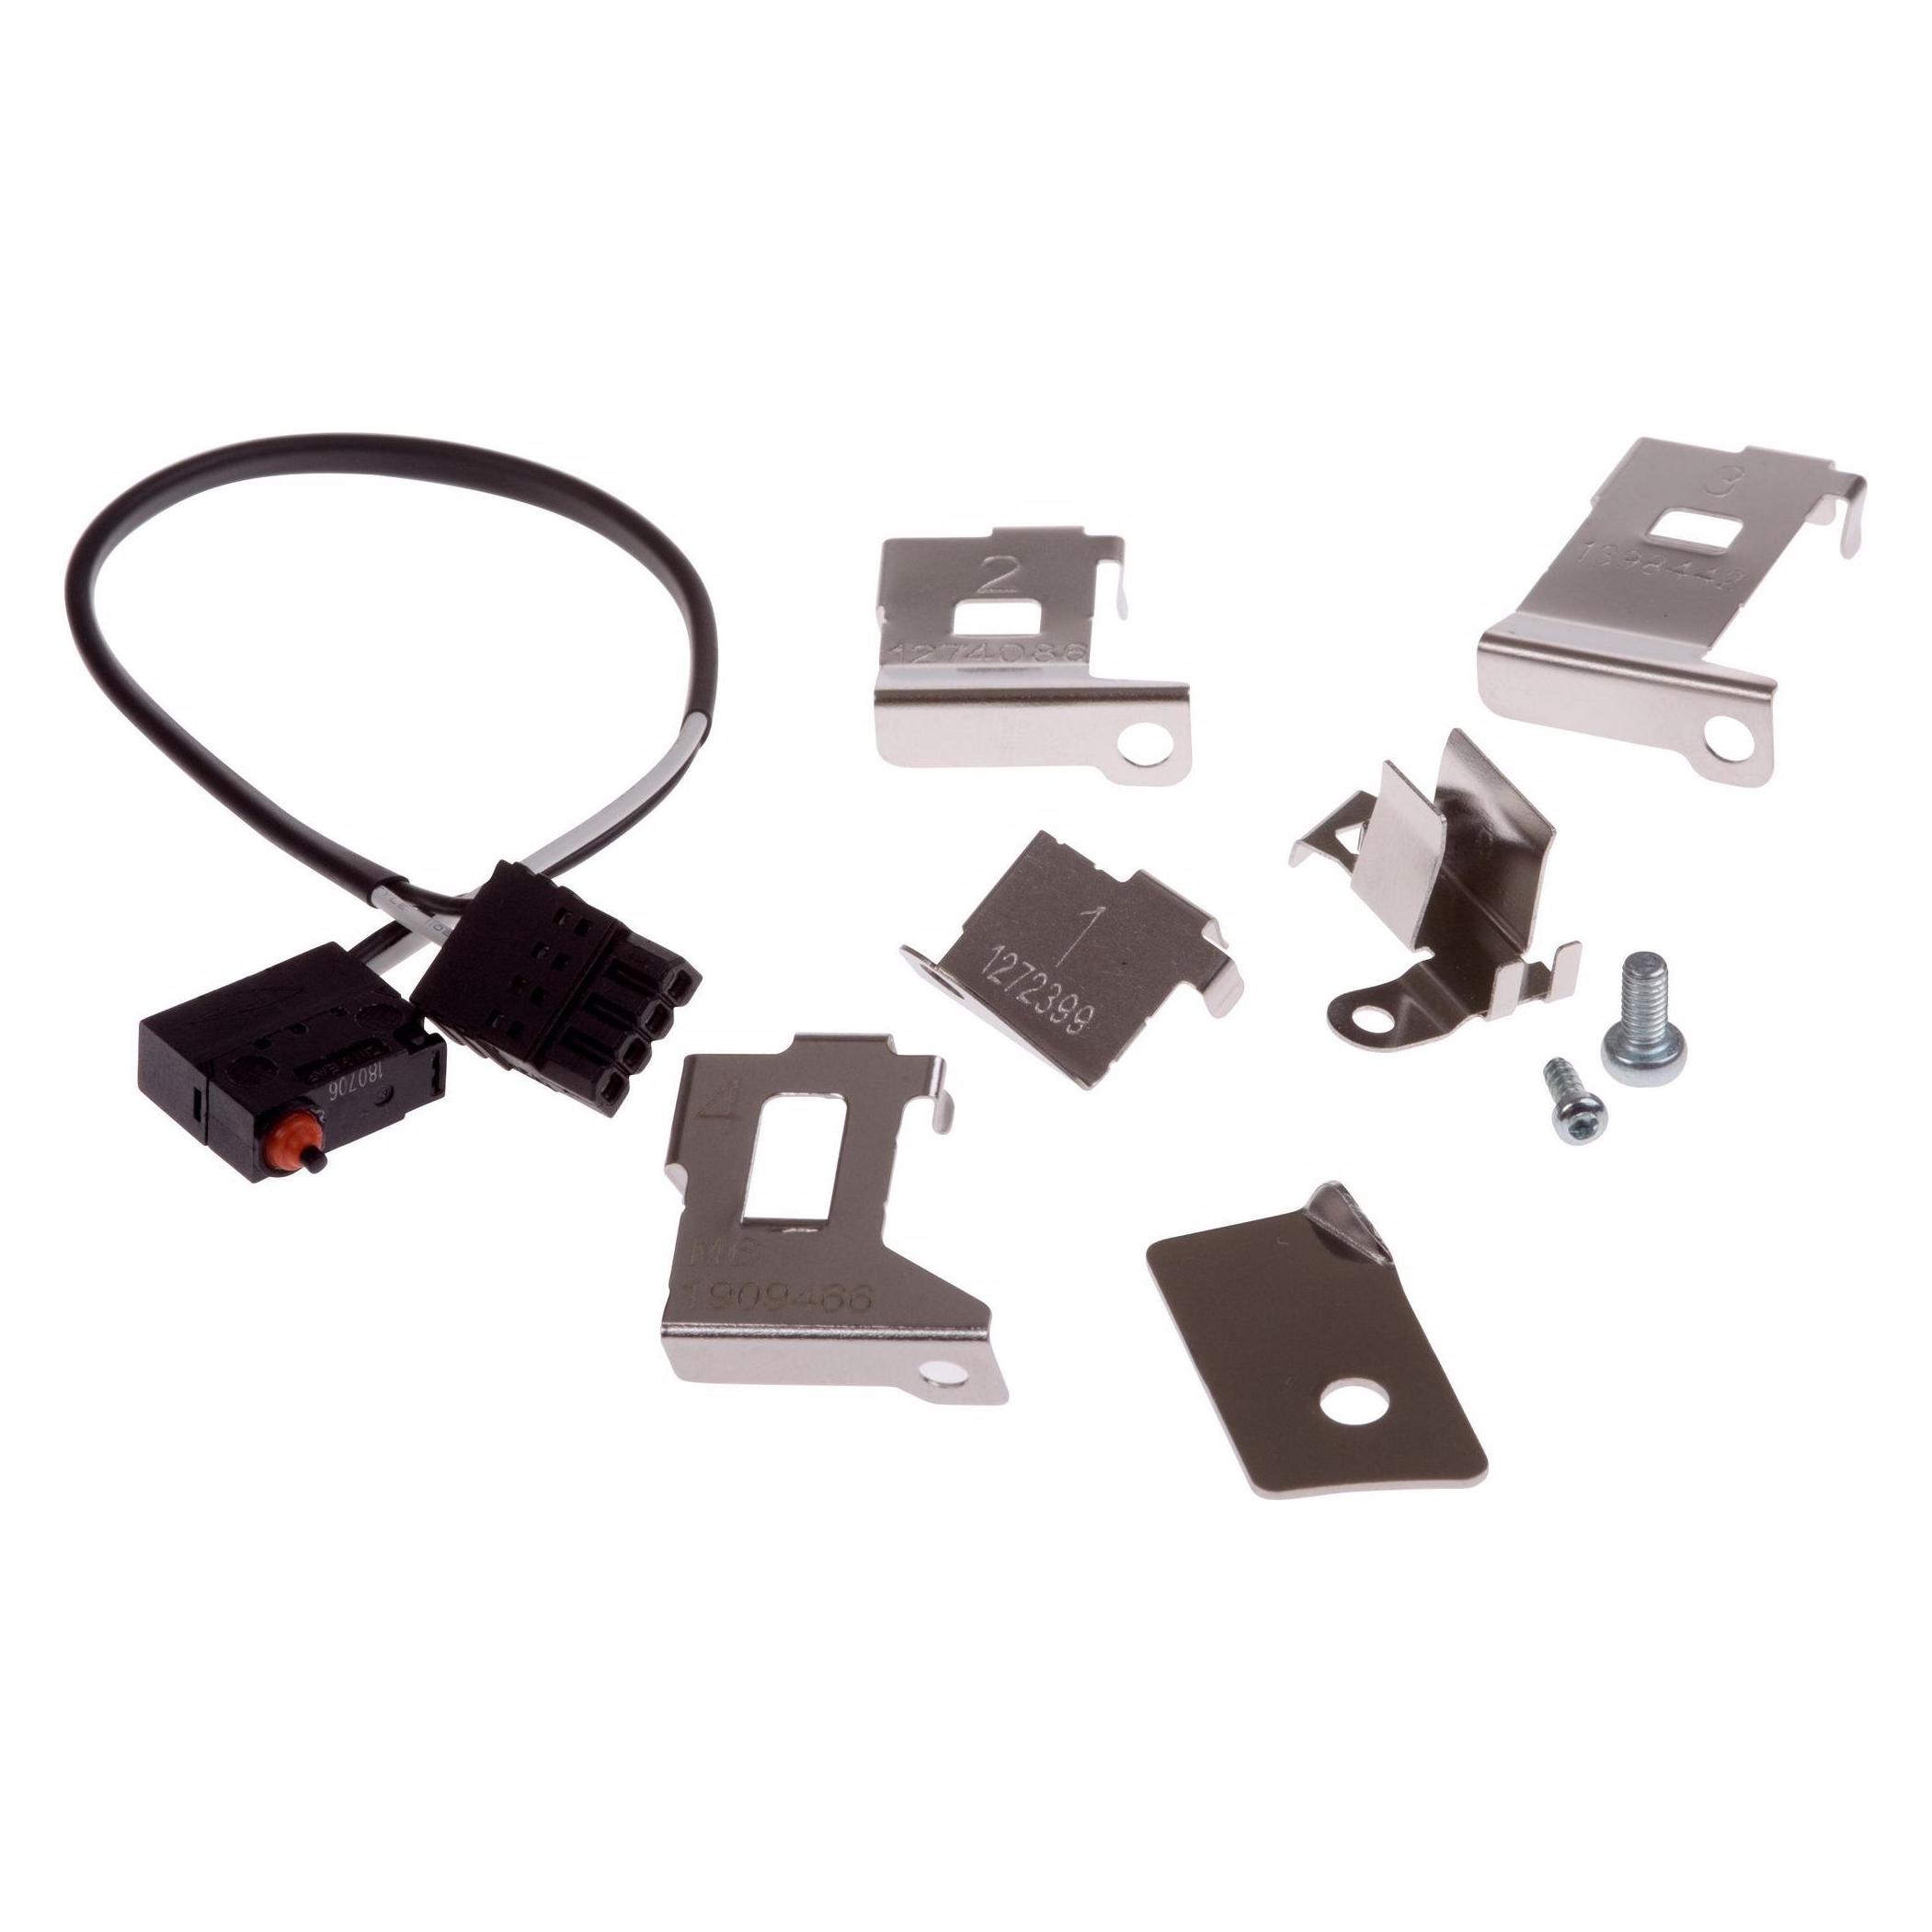
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **

Ähnliche Suchbegriffe für Intrusion
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Gateway Anti-Malware Intrusion PREVENTI Software 1 Jahre (01-SSC-1976)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control for NSA 2650 - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen, Entwickelt für: NSa 2650, 2650 High Availability, 2650 TotalSecure2100,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer-Stabel, Peter: DatenvisualisierungDatenvisualisierung , Vom Diagramm zur Virtual Reality , Kotflügelschutz > Werkstattbedarf , Auflage: 2. überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240715, Produktform: Kartoniert, Autoren: Fischer-Stabel, Peter, Edition: REV, Auflage: 24002, Auflage/Ausgabe: 2. überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 176, Keyword: AR; AR-Systeme; Barrierefreiheit; Big Data; Bildbearbeitung; Business-Charts; Dashboard; Datenanalyse; Datensicherung; Datenvisualisierung; Diagramm; Dorling; Flächenmodell; Geodaten; HDR; Heatmaps; Infografik; Infographik; Informatik; Interaktivität; Kantenmodell; Kartogramm; Kartographie; Lehrbuch; Morphing; Mosaicing; Photogrammetrie; Piktogramm; Punktoperatoren; Rasterdaten; Rastergrafik; Statistik; Stitching; Storytelling; Vektorgrafik; Visualisierung; Visualisierung von Daten; Visualisierungsdesign; Visualisierungswerkzeuge; Volumenmodell, Fachschema: Informatik~Mathematik / Statistik~Stochastik~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality~Wahrscheinlichkeitsrechnung~Informationsverarbeitung (EDV), Fachkategorie: Virtuelle Realität~Wahrscheinlichkeitsrechnung und Statistik, Bildungszweck: für die Hochschule, Warengruppe: TB/Mathematik/Wahrscheinlichkeitstheorie, Fachkategorie: Informationsvisualisierung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB GmbH, Länge: 213, Breite: 146, Höhe: 13, Gewicht: 280, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie funktioniert Big Data?
Wie funktioniert Big Data? **
-
Wie entsteht Big Data?
Big Data entsteht durch die Sammlung und Speicherung einer großen Menge von Daten aus verschiedenen Quellen wie Sensoren, Social Media, Transaktionen und mehr. Diese Daten werden dann mithilfe von speziellen Tools und Technologien analysiert und verarbeitet, um Muster, Trends und Erkenntnisse zu identifizieren. Durch die kontinuierliche Erfassung und Analyse von Daten in Echtzeit können Unternehmen fundierte Entscheidungen treffen und ihre Geschäftsprozesse optimieren. Letztendlich ermöglicht Big Data eine tiefere Einblicke in das Verhalten von Kunden, Trends auf dem Markt und ermöglicht die Entwicklung innovativer Produkte und Dienstleistungen. **
-
Was ist Big Data?
Big Data bezieht sich auf große Mengen an Daten, die mit hoher Geschwindigkeit und Vielfalt generiert werden. Diese Daten können aus verschiedenen Quellen stammen, wie zum Beispiel sozialen Medien, Sensoren oder Transaktionen. Big Data ermöglicht es Unternehmen, Muster und Trends zu identifizieren, um fundierte Entscheidungen zu treffen und ihre Geschäftsprozesse zu optimieren. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Top-Angebote
Produkte zum Begriff Intrusion:
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was ist die Funktion eines Chassis Intrusion Headers?
Ein Chassis Intrusion Header ist ein Anschluss auf dem Motherboard eines Computers, der es ermöglicht, einen Sensor anzuschließen, der erkennt, ob das Gehäuse des Computers geöffnet wurde. Die Funktion dieses Headers besteht darin, dem System mitzuteilen, ob das Gehäuse manipuliert wurde, um unbefugten Zugriff auf die Hardware zu verhindern. Wenn der Sensor auslöst, kann das System entsprechend reagieren, beispielsweise durch das Auslösen eines Alarms oder das Herunterfahren des Systems. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie funktioniert Big Data?
Wie funktioniert Big Data? **
Ähnliche Suchbegriffe für Intrusion
-
SonicWALL Gateway Anti-Malware Intrusion PREVENTI Software 1 Jahre (01-SSC-1976)Produktbeschreibung: SonicWall Gateway Anti-Malware, Intrusion Prevention and Application Control for NSA 2650 - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Tools zum Entfernen von Adware & Malware, Appliance-Software, Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen, Entwickelt für: NSa 2650, 2650 High Availability, 2650 TotalSecure2100,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fischer-Stabel, Peter: DatenvisualisierungDatenvisualisierung , Vom Diagramm zur Virtual Reality , Kotflügelschutz > Werkstattbedarf , Auflage: 2. überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240715, Produktform: Kartoniert, Autoren: Fischer-Stabel, Peter, Edition: REV, Auflage: 24002, Auflage/Ausgabe: 2. überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 176, Keyword: AR; AR-Systeme; Barrierefreiheit; Big Data; Bildbearbeitung; Business-Charts; Dashboard; Datenanalyse; Datensicherung; Datenvisualisierung; Diagramm; Dorling; Flächenmodell; Geodaten; HDR; Heatmaps; Infografik; Infographik; Informatik; Interaktivität; Kantenmodell; Kartogramm; Kartographie; Lehrbuch; Morphing; Mosaicing; Photogrammetrie; Piktogramm; Punktoperatoren; Rasterdaten; Rastergrafik; Statistik; Stitching; Storytelling; Vektorgrafik; Visualisierung; Visualisierung von Daten; Visualisierungsdesign; Visualisierungswerkzeuge; Volumenmodell, Fachschema: Informatik~Mathematik / Statistik~Stochastik~3-D-Programm / Virtuelle Realität~Virtuelle Realität - Virtual Reality~Wahrscheinlichkeitsrechnung~Informationsverarbeitung (EDV), Fachkategorie: Virtuelle Realität~Wahrscheinlichkeitsrechnung und Statistik, Bildungszweck: für die Hochschule, Warengruppe: TB/Mathematik/Wahrscheinlichkeitstheorie, Fachkategorie: Informationsvisualisierung, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: UTB GmbH, Verlag: UTB GmbH, Verlag: UTB GmbH, Länge: 213, Breite: 146, Höhe: 13, Gewicht: 280, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jankowski, Timo: Fußball - Von Big Data zu Smart DataFußball - Von Big Data zu Smart Data , Das Thema Big Data ist unaufhaltsam in die Fußballwelt eingezogen und wird mit Sicherheit auch nicht mehr verschwinden. Es wird weiterhin an Bedeutung gewinnen, da die Datenqualität und die praktische Umsetzung dieser Daten bereits zahlreiche beeindruckende Erfolge vorweisen können. Zu Beginn des Buchs wird auf die Problematik des Schwarz-Weiß-Denkens, das im Fußball weit verbreitet ist, eingegangen. Im zweiten Teil rückt dann das Thema Big Data im Fußball in den Vordergrund. Dies geschieht vor allem immer im Hinblick auf die Umwandlung in Smart Data mit vielen praktischen Beispielen, sodass jeder Trainer und Interessierte zahlreiche Anregungen für die eigene Arbeit in der Planung, auf dem Platz und in der Evaluierung bekommt. Zahlreiche Key-Performance-Indikatoren (KPIs) werden unter die Lupe genommen und es wird aufgezeigt, wie Datenanalyse auf dem Weg zum Erfolg helfen kann. Ziel dieses Werks ist es, das Thema Big Data im Fußball zu entmystifizieren, weshalb im letzten Abschnitt die erfolgreiche Qualifikation der Juniorennationalmannschaft von Fidschi für die U20-Weltmeisterschaft 2023 beschrieben wird. Dieses Beispiel zeigt, wie die richtige Mischung aus objektiven Daten und den menschlichen Komponenten in der Praxis zum Erfolg führen kann. Dieses Buch plädiert dafür, die tief verwurzelten Werte und die Ursprünglichkeit des Fußballs unbedingt beizubehalten und zeigt auf, wie sich beide Seiten - Bauchgefühl und Datenanalyse - gewinnbringend miteinander verbinden lassen. Fußball - von Big Data zu Smart Data ist DAS Standardwerk für alle Trainer, die das Thema Big Data angehen wollen und Tipps für die Umsetzung auf dem Platz benötigen. , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen , Erscheinungsjahr: 20230522, Produktform: Kartoniert, Autoren: Jankowski, Timo, Seitenzahl/Blattzahl: 290, Abbildungen: ca. 100 Fotos, 60 Abbildungen, in Farbe, Keyword: aufstieg; daten im fussball; datenanalyse; fussball; leistungssteigerung; optimierung; praktische ratschläge; praxisnah; scouting; spieltag; taktik; training, Fachschema: Fußball, Warengruppe: TB/Ballsport, Fachkategorie: Fußball, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer + Meyer Fachverlag, Verlag: Meyer & Meyer Fachverlag und Buchhandel GmbH, Länge: 238, Breite: 165, Höhe: 20, Gewicht: 698, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Intrusion Prevention Service 1-yr for Firebox M370 (WGM37131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen731,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entsteht Big Data?
Big Data entsteht durch die Sammlung und Speicherung einer großen Menge von Daten aus verschiedenen Quellen wie Sensoren, Social Media, Transaktionen und mehr. Diese Daten werden dann mithilfe von speziellen Tools und Technologien analysiert und verarbeitet, um Muster, Trends und Erkenntnisse zu identifizieren. Durch die kontinuierliche Erfassung und Analyse von Daten in Echtzeit können Unternehmen fundierte Entscheidungen treffen und ihre Geschäftsprozesse optimieren. Letztendlich ermöglicht Big Data eine tiefere Einblicke in das Verhalten von Kunden, Trends auf dem Markt und ermöglicht die Entwicklung innovativer Produkte und Dienstleistungen. **
-
Was ist Big Data?
Big Data bezieht sich auf große Mengen an Daten, die mit hoher Geschwindigkeit und Vielfalt generiert werden. Diese Daten können aus verschiedenen Quellen stammen, wie zum Beispiel sozialen Medien, Sensoren oder Transaktionen. Big Data ermöglicht es Unternehmen, Muster und Trends zu identifizieren, um fundierte Entscheidungen zu treffen und ihre Geschäftsprozesse zu optimieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.